世界最大級の暗号資産取引所バイナンスで、日本円にして約1兆円に相当する資産が盗まれた。2026年10月29日、同社のインターネット接続型ウォレットから流出したのは約63億ドル。2025年にBybit(バイビット)から約15億ドルが奪われた事件を大きく上回り、暗号資産の盗難事件として過去最大級となった。
ビットコインが生まれた背景には、銀行などの中央集権的な組織に頼らず、お金をやり取りしたいという思想がある。しかし、その暗号資産が普及するほど、利用者は取引所という巨大な管理者に資産を預けるようになった。今回の事件は、その矛盾を改めて浮かび上がらせた。
では、取引所から資産を引き出し、MetaMask(メタマスク)のような自分で管理するウォレットに移せば安全なのか。答えは単純ではない。取引所に預けるリスクを避けることはできても、今度は秘密鍵の流出や偽サイトへの承認といった、別の危険を引き受けるからだ。
約63億ドルが流出 「秘密鍵は漏れていない」という不可解さ
バイナンスが10月30日に公表した声明によると、不正流出が発生したのは29日20時05分ごろ(協定世界時、日本時間30日午前5時05分ごろ)。被害に遭ったのは、日常的な送金に使う「ホットウォレット」だった。ホットウォレットとは、ネットワークにつながった状態で資産の移動を処理できる仕組みを指す。取引所の出金を迅速に処理するには便利だが、外部から攻撃を受ける経路も生まれる。
初期調査では、開発・運用を担当する技術者のパソコンが侵害され、攻撃者が取引処理システムにアクセスした可能性が浮上した。ただし、その後の調査では別の侵入箇所も見つかったという。バイナンスは30日付の追加声明で、ウォレットの秘密鍵が漏洩した証拠は現時点で見つかっていないと説明した。攻撃の全容はなお調査中であり、原因を特定の端末や仕組みだけに帰することはできない。
この点は重要である。暗号資産の送金には、一般に秘密鍵による署名や、あらかじめ許可された処理が必要になる。ところが、鍵そのものが盗まれなくても、鍵を使って送金を承認する周辺システムが乗っ取られれば、不正な送金が成立する場合がある。今回の事件は、暗号技術が破られたと断定できるものではなく、暗号技術を現実のサービスとして運用する部分が狙われた可能性を示している。
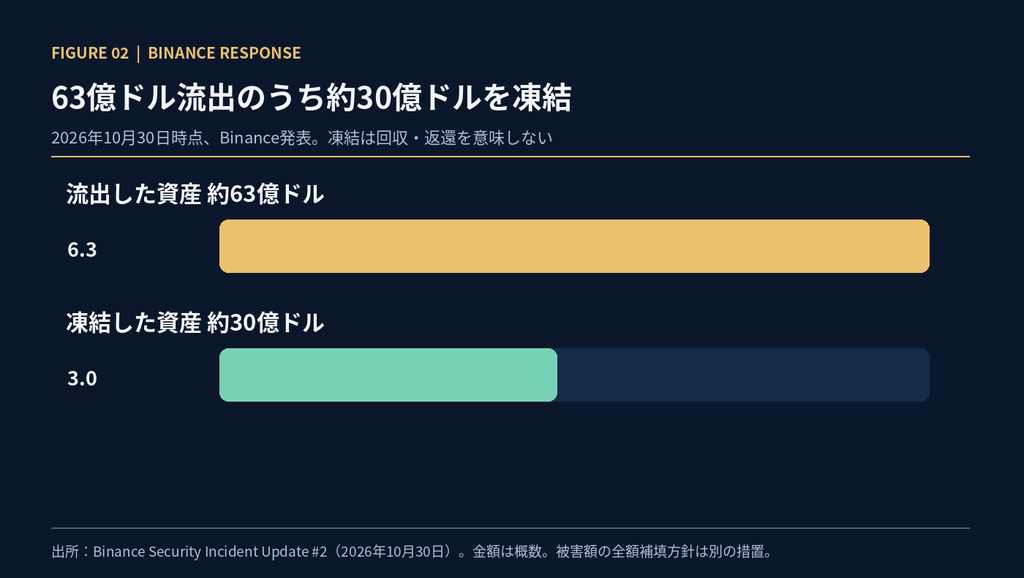
同社は不正流出による損失を利用者に負担させず、顧客保護基金SAFUと会社資金で補填すると表明した。30日時点で約63億4,000万ドル超の資金を確保し、そのうち約50億ドルは盗まれたものと同種の暗号資産で用意したという。約30億ドル分の盗難資産は関係企業の協力で凍結できたとしているが、凍結は犯人から資産を取り戻したことを意味しない。補填の実行と資産の実際の回収も、別々に検証する必要がある。
日本法人のBinance Japanは、国内の顧客資産をグローバルの被害対象とは別のコールドウォレットで管理しており、今回の事件による被害は確認していないと説明した。ただし、安全確認のため暗号資産の出庫を一時停止した。日本の利用者にとっても、「資産が盗まれること」と「必要なときに引き出せないこと」は別のリスクだと分かる。
マウントゴックスからBybitまで 繰り返される巨額盗難
暗号資産の取引所が破られたのは、今回が初めてではない。2014年には日本に拠点を置いていたMt.Gox(マウントゴックス)が大量のビットコインを失い、経営破綻した。当時の被害額は約4億5,000万〜5億ドルと見積もられている。2018年にはコインチェックから暗号資産NEMが流出し、被害額は約580億円、当時の換算で約5億3,000万ドルに達した。
バイナンス自身も2019年5月、約7,000BTCを盗まれている。同社は当時、フィッシングやウイルスなど複数の手法で利用者のAPIキーや二段階認証に関する情報が狙われ、ホットウォレットから不正送金が行われたと発表した。さらに2025年2月にはBybitで約15億ドルの暗号資産が盗まれ、米連邦捜査局(FBI)は北朝鮮の関与を公式に指摘した。
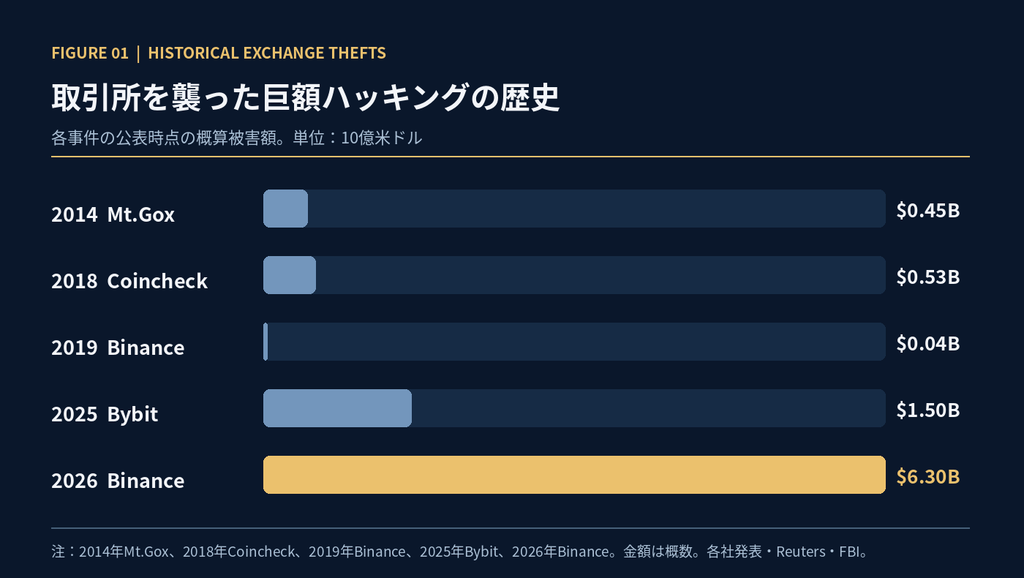
被害額を並べると盗難の規模が拡大しているように見えるが、それだけで攻撃の頻度や成功率が上がったとはいえない。市場全体の規模が大きくなり、一度に扱われる資産額も増えたためだ。それでも、十数年にわたって巨額盗難が繰り返されているという事実は重い。過去の事件から対策が進んでも、攻撃者は取引所の資産管理、従業員の端末、送金の承認手続きなど、守りの弱い部分を探し続ける。
取引所にとって、顧客が注文や出金を求めるたびに、すべての資産をネット接続のない金庫から動かすことは現実的ではない。資金の一部をすぐ動かせる状態に置く必要がある一方、その利便性が攻撃の対象にもなる。どこまでをネットにつながったホットウォレットで持ち、どこからをオフラインのコールドウォレットで保管するか。取引所は常に利便性と安全性の間で判断を迫られている。
なお、暗号資産をめぐる巨額被害には、取引所だけでなく、異なるブロックチェーン間で資産を移す「ブリッジ」や分散型サービスを狙った事件もある。これらは同じ暗号資産の盗難でも、攻撃された仕組みが違う。取引所の被害と混同して数字を積み上げれば、かえって危険の所在を見誤る。
取引所が破られてもMetaMaskの資産は盗まれないのか
こうした事件を受け、「取引所に預けるくらいなら、MetaMaskに移せばよい」と考える人もいるだろう。結論からいえば、取引所が預かる秘密鍵と、自分が管理するウォレットの秘密鍵が別であれば、取引所の侵害によって後者の資産が自動的に引き出されるわけではない。これは自己管理型ウォレットの大きな利点だ。
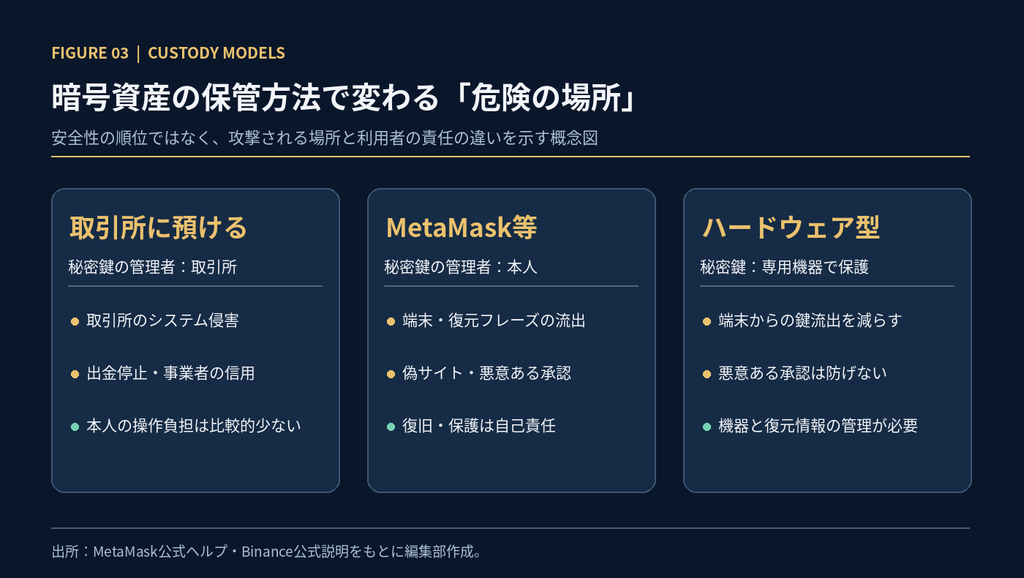
取引所に資産を預ける場合、利用者は取引所に対する残高を持ち、実際のブロックチェーン上の送金を管理するのは基本的に事業者である。一方、MetaMaskは自己管理型、あるいはセルフカストディ型と呼ばれるウォレットで、資産の移動を許可する鍵を利用者自身が管理する。暗号資産そのものがスマートフォンの中に入っているわけではない。資産の記録はブロックチェーン上にあり、ウォレットはそれを動かす権限を扱う道具なのだ。
MetaMaskには、ウォレットを復元するための「シークレットリカバリーフレーズ」がある。これを第三者に知られれば、その第三者も資産を操作できる可能性がある。反対に、本人が必要な復元情報を失えば、MetaMaskの運営会社であっても原則として資産を取り戻してくれない。一般的な設定のほか、現在は外部アカウントと暗号化された情報を組み合わせる方式もあるため、具体的な復元条件は設定方法によって異なる。
取引所から資産を移せば、取引所の経営破綻や大規模侵害の影響を受けにくくなる。その代わり、取引所が担っていた鍵の保管、復元、事故対応の責任が利用者に移る。自己管理型という言葉は、自己責任型という意味も含んでいる。
MetaMaskが安全とは限らない 鍵を盗まなくても資産は奪える
MetaMaskのリスクは、復元フレーズを盗まれることだけではない。利用者自身が詐欺サイトで不正な取引を承認してしまえば、秘密鍵が漏洩していなくても資産を失うことがある。
例えば、暗号資産を交換する分散型サービスでは、スマートコントラクトに対して「このトークンを一定量使ってよい」と許可する操作を求められる。これをトークン承認、あるいはアプルーバルという。正規のサービスでは必要な手続きだが、偽サイトで無制限の使用許可を与えると、その権限を悪用してトークンを移される危険がある。MetaMaskの公式ヘルプも、悪意ある承認を典型的な詐欺の手口として挙げ、不要な権限を定期的に取り消すよう促している。
また、ウォレットに表示されるパスワードを強固にしても、端末そのものがマルウェアに侵害されれば十分とは限らない。偽のブラウザー拡張機能、検索広告から誘導される模倣サイト、復元フレーズの入力を求める偽サポート窓口なども、取引所への攻撃とは別の形で利用者を狙う。とりわけ「資産を守るため、いますぐ復元フレーズを入力せよ」という連絡は、警戒すべき典型例である。
さらに、トークンによっては発行者が特定のアドレスの資産を凍結できる。今回もUSDTのテザーやUSDCのサークルなどが盗難資産の一部を凍結したと報じられた。MetaMaskで保有していても、発行者の権限が消えるわけではない。自分が秘密鍵を持つことと、そのトークンを誰にも止められず自由に動かせることは同義ではないのである。
ハードウェアウォレットなら万全なのか
取引所の集中管理と、MetaMaskを使うパソコンの侵害の双方を警戒するなら、秘密鍵を専用機器内で保護するハードウェアウォレットが有力な選択肢になる。LedgerやTrezorなどの機器は、一般に秘密鍵をパソコンから分離して管理し、送金時には機器側で確認や署名を行う。MetaMaskも、対応するハードウェアウォレットを接続して使える。
それでも絶対安全にはならない。利用者が悪意ある送金先やコントラクトに対する操作を機器上で承認してしまえば、鍵が機器の外に出なくても資産が移る可能性はある。復元フレーズの紙を他人に見られたり、偽物の機器を使ったりする危険も残る。
現実的には、用途ごとに資産を分ける考え方が役立つ。頻繁に売買する少額は信頼できる取引所に置き、日常的に分散型サービスへ接続するウォレットには必要額だけを入れる。長期保有する大きな資産は、専用機器で鍵を管理し、日常的に使うウォレットから切り離す。これは一つの方法であり、すべての人にとって最適とは限らない。秘密鍵や復元情報の管理に不安がある人にとっては、適切な規制と分別管理の下にある国内取引所に預ける方が、総合的な事故リスクを抑えられる場合もある。
いずれの方法でも、復元フレーズをメールやクラウド上に不用意に保存しないこと、取引画面で送金先と承認内容を確かめること、端末やソフトウェアを更新することが基本になる。ウォレットを複数に分けても、同じ復元フレーズから作られたアカウントだけで構成すれば、フレーズが漏れた際の被害を十分には分散できない。
暗号資産が広がるほど、「誰を信用するか」が問われる
暗号資産の価値を論じるとき、価格の上昇余地や金融政策との関係に関心が集まりやすい。Macro Crosscheckでも以前、ビットコインの4年サイクルと機関投資家の参入を分析した。しかし、投資家が実際に資産を保有するには、値上がりを予想することとは別に、保管の仕組みを選ばなければならない。
今回のバイナンス事件が示したのは、ブロックチェーンによって送金記録を改ざんしにくくしても、取引所の組織や運用システムまで自動的に安全になるわけではないということだ。逆に自己管理型ウォレットを選んだとしても、利用者の判断や端末の安全まで保証されるわけではない。
暗号資産は、銀行のような管理者への依存を減らせる技術として登場した。ところが広く使われるにつれ、取引所、ステーブルコイン発行者、ウォレットの開発会社、ハードウェアメーカーなど、複数の主体が利用者の安全性に影響するようになっている。信用が完全に消えたのではなく、信用すべき相手と責任の分担が変わったのである。
約63億ドルという被害額は衝撃的だが、暗号資産を保有する人にとって、さらに大きな問いはその先にある。取引所の安全性をどこまで信頼し、自分で鍵を管理する責任をどこまで引き受けるのか。暗号資産を守る方法は、預けるか、自分で持つかの二者択一ではない。資産の大きさと用途に応じて、どの危険を誰が引き受けるのかを設計することが求められている。